

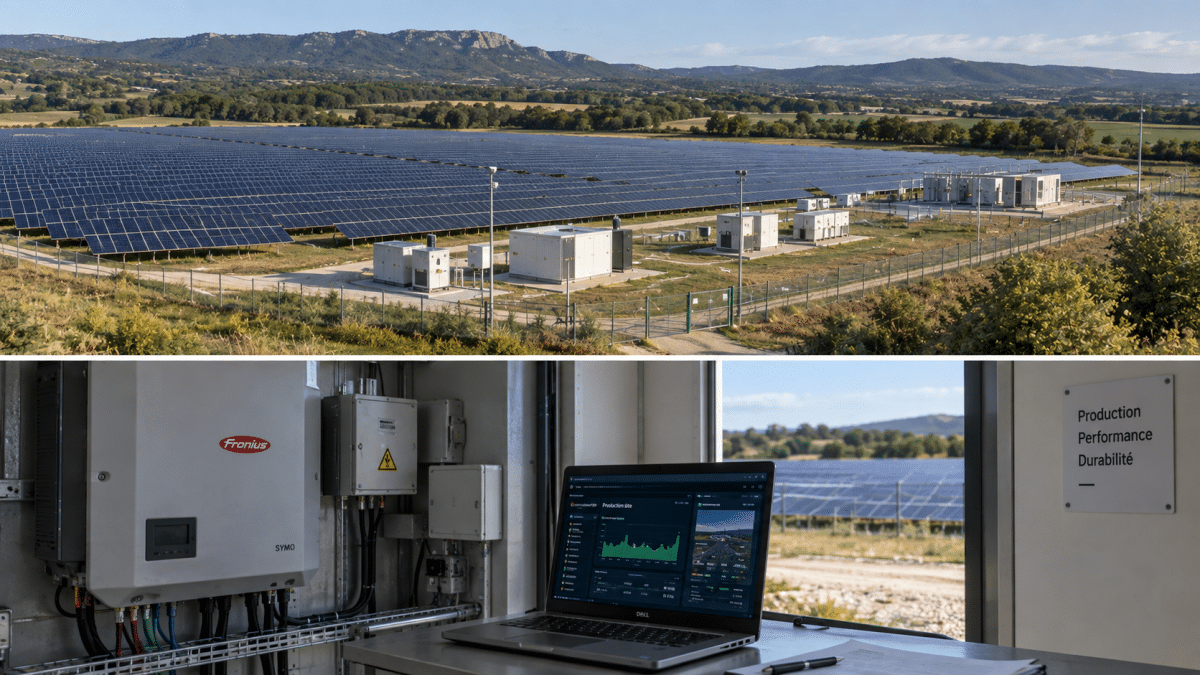
Voir une centrale solaire comme un simple assemblage de panneaux et d’onduleurs est une erreur que peuvent faire beaucoup de futurs producteurs d’électricité. En réalité, avec l’essor des systèmes industriels connectés, ces installations sont aujourd’hui dotées d’accès à distance pour la maintenance et la supervision, ainsi que d’onduleurs communicants. Face à cette évolution, leurs systèmes de pilotage et leurs données de production sont désormais exposés à des risques numériques qui n’existaient tout simplement pas, ou dans une bien moindre mesure, il y a une quinzaine d’années.
La cybersécurité photovoltaïque consiste ainsi à protéger les équipements connectés, les réseaux industriels, les systèmes SCADA et les accès distants d’une centrale solaire contre les intrusions, altérations de données et interruptions de service.
Les exploitants doivent à présent envisager le risque qu’une personne non autorisée accède aux systèmes de leur centrale photovoltaïque, en modifie certains réglages ou en perturbe le fonctionnement. Dès lors, la vulnérabilité numérique doit être pleinement intégrée aux risques industriels, opérationnels et financiers du site. Ce qui rend indispensable la mise en œuvre de mesures de protection adaptées à travers une véritable stratégie de cybersécurité photovoltaïque.
La mutation numérique du photovoltaïque
La nature des moyennes et grandes centrales solaires a subi de profonds changements au cours des dernières années. Avant, le pilotage se faisait principalement au niveau local. Ce qui est rarement le cas aujourd’hui, étant donné qu’elles sont désormais supervisées à distance, connectées à des plateformes cloud et interfacées avec de nombreux prestataires, tels que :
- les intégrateurs ;
- les mainteneurs ;
- les fabricants d’onduleurs ;
- les éditeurs de logiciels de monitoring.
Cette évolution a permis d’améliorer la supervision des performances, de faciliter certaines opérations de maintenance et de répondre aux besoins croissants de pilotage des installations. Cependant, les parcs solaires doivent dorénavant être considérés comme des systèmes industriels au sens plein du terme. C’est-à-dire un ensemble d’équipements de terrain reliés à des réseaux informatiques et pilotés via des interfaces numériques.
Pour mieux comprendre cette architecture, il est utile de revenir sur le fonctionnement d’une centrale solaire et sur les différents équipements nécessaires à sa production et à sa supervision.
La convergence IT/OT
Lorsqu’on parle de système industriel, il est généralement nécessaire de distinguer deux environnements :
- l’IT (Information Technology), ou informatique de gestion, qui couvre notamment la messagerie, la bureautique, les applications métiers et les serveurs d’entreprise ;
- l’OT (Operational Technology), ou informatique industrielle, qui regroupe les automates, les capteurs, les systèmes de contrôle et les équipements participant directement au fonctionnement de l’installation.
Cependant, dans un parc solaire moderne, ces deux mondes tendent à converger à travers la multiplication des points de contact, notamment entre les systèmes informatiques de l’entreprise et les équipements du projet photovoltaïque.
Par conséquent, la sécurité informatique photovoltaïque ne peut plus se limiter aux ordinateurs et aux serveurs. Elle doit couvrir l’ensemble de la chaîne numérique jusqu’aux systèmes de supervision, aux passerelles de communication, aux dataloggers et aux onduleurs.
La chaîne numérique d’une centrale solaire
Le parcours numérique d’une centrale accompagne son fonctionnement électrique. Les panneaux photovoltaïques produisent un courant continu, ensuite converti par les onduleurs. En parallèle, les données de fonctionnement des différents équipements peuvent être collectées par des dataloggers ou des passerelles de communication.
Ces informations remontent ensuite vers un système de supervision, généralement à travers le réseau local du site et différentes infrastructures de communication.
Selon l’architecture retenue, le système SCADA (Supervisory Control and Data Acquisition) permet de centraliser des informations provenant de la centrale, de visualiser son fonctionnement, d’enregistrer des données et, dans certains cas, d’envoyer des commandes aux équipements.
Des plateformes cloud peuvent également être utilisées pour le monitoring ou l’accès distant.
Cette digitalisation facilite considérablement le suivi de la production photovoltaïque, mais elle multiplie également les interfaces qu’il faut maîtriser. Chaque équipement connecté, compte utilisateur, accès distant ou API peut potentiellement devenir un point d’exposition s’il est mal configuré ou insuffisamment sécurisé.

Quels sont les principaux points de vulnérabilité d’une centrale solaire ?
Identifier l’ensemble des points par lesquels une personne non autorisée pourrait tenter d’accéder à un parc solaire est le socle de toute démarche de sécurisation.
Les interfaces de communication des onduleurs
Grâce à leurs interfaces de communication, il est possible de superviser et, selon les modèles et configurations, de paramétrer ou mettre à jour les onduleurs.
Toutefois, si ces interfaces sont mal protégées, l’installation peut être exposée à un risque d’accès non autorisé. Une compromission pourrait notamment permettre d’accéder à certaines données ou fonctions de configuration de l’équipement.
Ce risque est accentué lorsque :
- les accès de maintenance ne sont pas suffisamment restreints ;
- les firmwares ne sont pas maintenus à jour ;
- les mots de passe par défaut sont conservés ;
- les comptes disposent de privilèges excessifs ;
- l’authentification n’est pas suffisamment robuste ;
- certains services ou interfaces sont inutilement exposés.
Ces précautions concernent également les dataloggers, passerelles et autres équipements communicants chargés de collecter ou de transmettre les données de fonctionnement.
Accès distants et prestataires de maintenance
L’accès distant à une centrale photovoltaïque permet aux équipes autorisées de se connecter aux systèmes depuis l’extérieur pour réaliser certaines opérations de maintenance, de diagnostic ou de supervision. Mais l’usage de comptes partagés entre plusieurs techniciens, de droits conservés par d’anciens prestataires ou encore de mots de passe faibles peut augmenter considérablement le risque de compromission.
La sécurisation doit donc reposer sur plusieurs niveaux : authentification multifacteur lorsque cela est techniquement possible, comptes individuels, limitation des privilèges, journalisation des connexions, restriction des plages d’accès et architecture d’accès distant correctement cloisonnée. L’utilisation d’un VPN constitue une protection intéressante, mais elle ne suffit pas à elle seule si les comptes, les terminaux ou les droits d’accès sont mal maîtrisés.
La supervision SCADA
Les plateformes de supervision peuvent centraliser une partie importante des informations et des commandes nécessaires à l’exploitation de la centrale. Elles constituent donc un élément particulièrement sensible de son architecture numérique.
Il est notamment important de sécuriser :
- les interfaces accessibles à distance ;
- les comptes utilisateurs ;
- les API ;
- les serveurs et postes de supervision ;
- les connexions entre les différents équipements ;
- les intégrations avec des solutions tierces.
Par conséquent, la sécurité SCADA photovoltaïque doit protéger aussi bien les utilisateurs que les flux de communication et les équipements associés. L’objectif est de limiter les risques d’accès non autorisé, d’altération des données ou de modification indésirable des paramètres de pilotage du parc solaire.
Le rôle des prestataires externes
Les accès accordés aux mainteneurs, intégrateurs, fabricants et fournisseurs de logiciels peuvent être étendus. Ils représentent donc un élément essentiel de la surface d’exposition d’une centrale.
Chaque accès doit être identifié, tracé, limité dans le temps lorsque cela est possible et proportionné au besoin réel du prestataire.
La cybersécurité doit ainsi être intégrée au choix et au suivi des fournisseurs. Les responsabilités relatives aux comptes, aux mises à jour, à la conservation des données, aux sauvegardes et aux incidents doivent notamment être clairement définies dans les contrats.
Cette problématique rejoint directement celle du contrat O&M photovoltaïque, qui doit aujourd’hui prendre en compte la gestion des données et des accès au système de supervision.
Les conséquences d’une cyberattaque sur une centrale photovoltaïque
Le cyberrisque dans l’énergie solaire n’est pas uniquement un enjeu informatique. Il peut également devenir un risque opérationnel, industriel et financier.
Une compromission des systèmes de supervision ou de communication peut notamment entraîner :
- l’indisponibilité totale ou partielle de certains équipements et une diminution de la production électrique ;
- le dérèglement de paramètres de fonctionnement ;
- l’indisponibilité ou l’altération des données de monitoring ;
- une difficulté à identifier rapidement un défaut ;
- une augmentation de la durée d’indisponibilité de la centrale ;
- selon les contrats concernés, un risque de non-respect de certains engagements de disponibilité ou de performance ;
- des coûts supplémentaires d’intervention et de remise en état.
Pour un investisseur ou un propriétaire d’actif, l’impact doit donc être étudié de la même manière que les autres risques susceptibles d’affecter les revenus futurs et les OPEX d’une centrale photovoltaïque.
Quand le cyberrisque devient un risque financier
Une centrale qui ne peut plus être correctement supervisée ou dont certaines fonctions deviennent indisponibles peut voir sa production et sa disponibilité se dégrader. Le problème devient encore plus important lorsque les données nécessaires au suivi de performance sont perdues, incomplètes ou considérées comme non fiables. Dans le cadre de l’achat d’une centrale photovoltaïque existante, l’analyse du système de supervision et de ses accès peut donc constituer un volet pertinent de la due diligence technique.
Comment protéger les systèmes d’information et de commande d’une centrale solaire ?
La mise en place de mesures de protection appliquées avec rigueur et suivies dans le temps est indispensable pour réduire l’exposition d’une centrale solaire aux cyberattaques.
Segmenter les réseaux IT et OT
Il est recommandé de commencer par un cloisonnement entre le réseau industriel de la centrale et le réseau informatique de gestion. Sans segmentation suffisante, la compromission d’un environnement peut faciliter la propagation vers d’autres systèmes. Une segmentation physique ou logique, complétée par des règles de communication précisément définies et limitées aux flux nécessaires, permet de réduire cette surface d’exposition.
Sécuriser les accès distants
Des accès distants permanents, partagés ou insuffisamment tracés représentent des vulnérabilités importantes.
Il convient notamment de privilégier :
- des comptes individuels ;
- une authentification multifacteur lorsque les équipements le permettent ;
- des connexions distantes sécurisées ;
- une journalisation des accès ;
- des droits accordés uniquement lorsque cela est nécessaire ;
- la suppression rapide des comptes devenus inutiles.
L’objectif n’est donc pas uniquement de sécuriser la connexion, mais également de maîtriser qui peut accéder à quoi, quand et depuis quel environnement.
Maîtriser les comptes et les privilèges
La conservation de comptes d’anciens prestataires ou l’attribution de privilèges excessifs augmente inutilement la surface d’attaque. Il est recommandé de tenir à jour un inventaire des comptes et des habilitations en appliquant le principe du moindre privilège : chaque utilisateur doit disposer uniquement des droits nécessaires à l’accomplissement de sa mission. Une revue périodique des comptes permet également d’identifier les accès obsolètes.
Mettre régulièrement à jour les équipements et les firmwares
La sécurisation des onduleurs connectés et des autres équipements communicants passe notamment par la maîtrise de leur cycle de vie logiciel. Les versions installées doivent être inventoriées et les correctifs de sécurité évalués puis déployés selon une procédure compatible avec les contraintes d’exploitation de la centrale. Cette démarche peut être complétée par :
- des sauvegardes régulières des configurations et données critiques ;
- une journalisation des connexions et événements ;
- une surveillance des accès ;
- une procédure de gestion des incidents ;
- une politique d’authentification adaptée ;
- des audits périodiques ;
- un inventaire des actifs numériques ;
- une procédure de restauration après incident.
Prévoir la cybersécurité dès le cahier des charges
Attendre la mise en service pour réfléchir à la sécurité informatique est rarement la meilleure solution. Les exigences de cybersécurité peuvent être intégrées dès les cahiers des charges EPC et O&M : architecture réseau, accès distants, comptes administrateurs, politique de mise à jour, propriété des données, sauvegardes, journalisation ou encore procédure de révocation des accès.
Cette approche permet de traiter le cyberrisque dès la conception du projet plutôt que d’essayer de corriger après coup une architecture déjà déployée.
NIS 2 : les producteurs photovoltaïques sont-ils concernés ?
La directive européenne NIS 2 vise à renforcer le niveau de cybersécurité de nombreuses organisations considérées comme importantes pour le fonctionnement de l’économie et de la société. Le secteur de l’énergie figure parmi les secteurs hautement critiques visés par le texte européen et la catégorie « électricité » comprend notamment les producteurs d’électricité. Pour autant, cela ne signifie pas que chaque centrale photovoltaïque est automatiquement soumise à NIS 2.
L’analyse doit être réalisée au niveau de l’entité exploitante et tenir compte de plusieurs critères prévus par le cadre réglementaire, notamment son activité, sa taille et les éventuels cas particuliers permettant l’inclusion d’une organisation indépendamment des seuils généraux. Il est donc plus pertinent pour un développeur, un IPP ou un exploitant de vérifier si l’entité juridique portant ou exploitant les actifs entre dans le champ de NIS 2, plutôt que de raisonner uniquement à partir de la puissance d’une centrale photovoltaïque.
En France, le cadre national de transposition doit également être suivi attentivement afin d’identifier précisément les obligations applicables et leur calendrier de mise en œuvre. Même lorsqu’une organisation n’entre pas dans le périmètre réglementaire, les principes de gestion des risques portés par NIS 2 restent intéressants pour structurer une démarche de cybersécurité adaptée à un portefeuille d’actifs énergétiques.
Comment réaliser un audit de cybersécurité d’une centrale photovoltaïque ?
Un audit cybersécurité d’une centrale solaire peut être structuré autour de plusieurs étapes complémentaires.
1. Cartographier les équipements et les flux
Il faut commencer par recenser les équipements connectés : onduleurs, automates, dataloggers, passerelles, compteurs, équipements réseau, serveurs et postes de supervision. La cartographie doit également identifier les communications entre ces équipements, les systèmes externes et les plateformes cloud.
2. Inventorier les utilisateurs et les accès
Il faut ensuite déterminer qui dispose d’un accès à la centrale, avec quel niveau de privilège et pour quelle raison. Cette étape concerne aussi bien les équipes internes que les mainteneurs, fabricants, intégrateurs et autres prestataires.
3. Identifier les vulnérabilités
L’analyse porte notamment sur :
- la configuration des équipements ;
- les versions de firmware ;
- les comptes et mots de passe ;
- les connexions distantes ;
- les interfaces exposées ;
- la segmentation du réseau ;
- les systèmes de sauvegarde ;
- les procédures existantes.
4. Construire des scénarios de risque
Une vulnérabilité technique ne peut pas être analysée indépendamment de ses conséquences. Il faut donc déterminer ce qui pourrait réellement se produire en cas d’exploitation de la faille : perte de supervision, arrêt d’équipements, données indisponibles, perturbation de la production ou encore indisponibilité prolongée.
5. Hiérarchiser les risques
Les vulnérabilités identifiées doivent ensuite être priorisées en fonction de leur vraisemblance, de leur criticité et de leurs conséquences potentielles sur l’exploitation. Cette étape permet d’éviter de traiter tous les sujets au même niveau et de concentrer les investissements sur les mesures présentant le meilleur rapport entre effort et réduction du risque.
6. Déployer et suivre les actions correctives
Enfin, les mesures correctives doivent être planifiées, documentées et suivies dans le temps. Un audit ponctuel ne suffit pas : l’architecture évolue, les prestataires changent, de nouveaux équipements sont installés et de nouvelles vulnérabilités peuvent apparaître.
Cette démarche s’intègre naturellement dans les missions d’assistance à maîtrise d’ouvrage, d’audit technique ou de due diligence photovoltaïque, notamment lors d’une acquisition, d’un refinancement ou de la revue d’un portefeuille d’actifs.
Que faut-il retenir de la cybersécurité photovoltaïque ?
Une centrale photovoltaïque connectée est aujourd’hui à la fois une installation électrique, un système industriel et une infrastructure numérique. La protection de son système de supervision constitue donc un enjeu important de sa sécurisation, au même titre que la maîtrise des accès, la maintenance des équipements et le suivi de leurs performances.
Les principaux risques accès distants mal sécurisés, onduleurs ou dataloggers insuffisamment protégés, supervision exposée, comptes obsolètes ou gestion imprécise des accès prestataires, peuvent être réduits par des mesures concrètes.
Segmentation des réseaux IT et OT, authentification renforcée, gestion rigoureuse des habilitations, mise à jour des firmwares, journalisation, sauvegardes et surveillance des connexions constituent autant de briques permettant d’améliorer la résilience numérique d’une installation.
Pour les développeurs, exploitants et investisseurs, l’enjeu dépasse cependant la seule informatique. Une faille de sécurité peut affecter la disponibilité des équipements, perturber la production, générer des dépenses supplémentaires et, dans certaines situations, avoir un impact sur la valeur de l’actif.
Intégrer la cybersécurité d’une centrale solaire dès sa conception puis assurer son suivi pendant toute sa durée d’exploitation permet donc de réduire le risque qu’un incident numérique ne devienne un problème industriel et financier.
C’est également ce qui rend pertinent l’accompagnement par un bureau d’études indépendant, capable d’analyser objectivement l’architecture technique d’une centrale et ses points d’exposition, sans conflit d’intérêts avec les fabricants d’équipements ou les prestataires de maintenance.
AVEIL accompagne les développeurs, IPP, exploitants, investisseurs et fonds d’infrastructure dans l’audit technique de leurs centrales photovoltaïques, l’analyse de leur architecture de supervision, la sécurisation de leurs cahiers des charges EPC et O&M ainsi que dans la réalisation de due diligences techniques intégrant les enjeux de cybersécurité.
Pour évaluer l’exposition de votre actif et identifier les mesures prioritaires à mettre en œuvre, contactez nos équipes.